產品簡介
SentinelOne 結合端點監測與防護 (Endpoint Detection and Response, EDR)、次世代防毒 (Next-Generation Antivirus, NGAV) 及自主式AI檢測技術的端點防護解決方案,是透過 Singularity 平台提供自動化端點防護與全面資安可視化的先驅。SentinelOne Falcon/Singularity 端點防護平台以單一代理程式管理不同作業系統與類型的端點,保護範疇涵蓋企業內外主機、行動裝置、IoT端點、容器及雲端工作負載,實現全平台端點威脅偵測與即時自動應變。SentinelOne 所使用的核心防護技術,採用專利的人工智慧與機器學習引擎(Storyline 技術),不依賴頻繁的特徵碼更新,能在端點本地端自主運作,阻擋已知與未知的入侵威脅,並即時防禦勒索軟體等新型態攻擊。
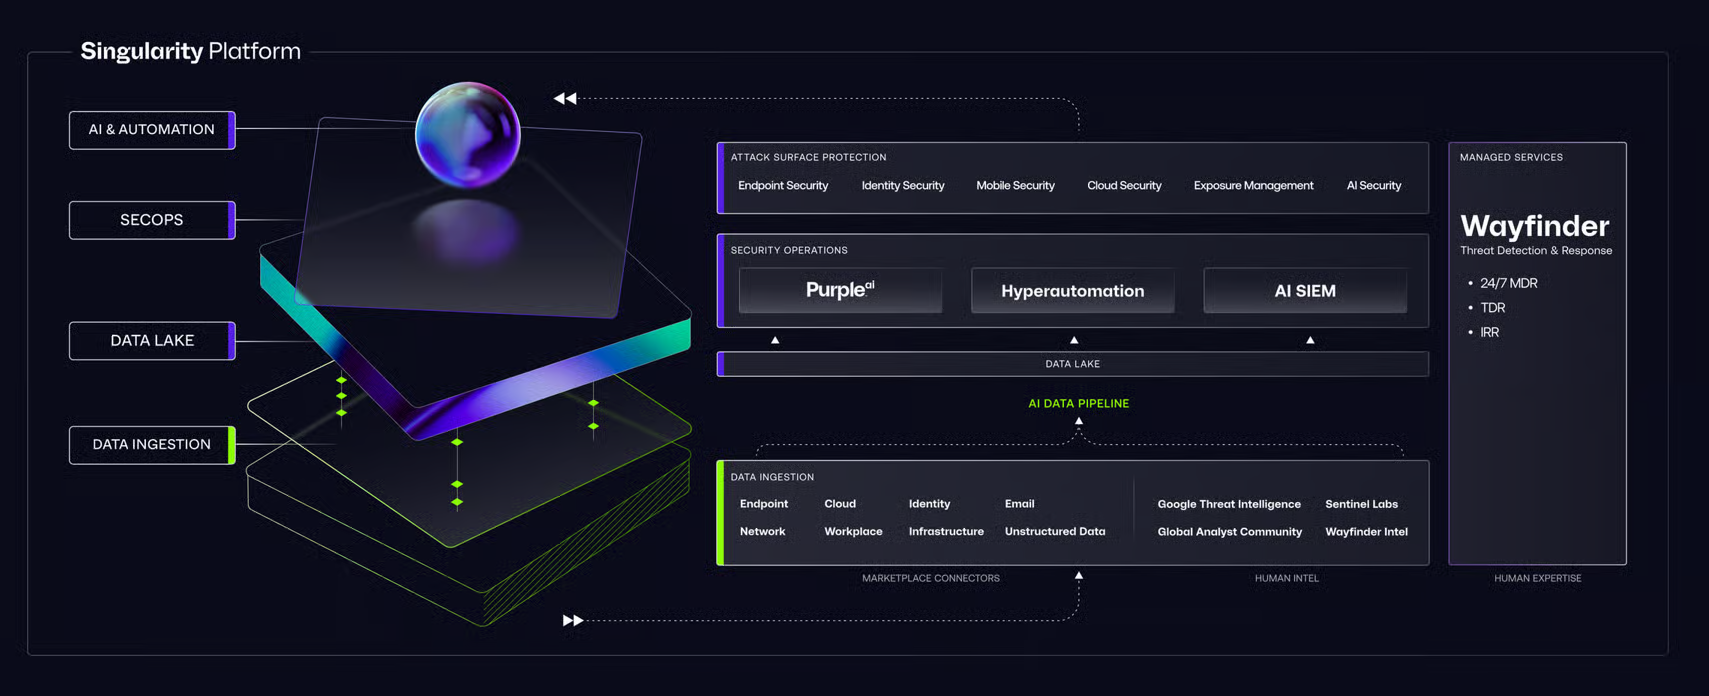
當端點遭遇可疑攻擊或勒索軟體加密時,傳統防毒往往反應不及,需要耗費大量人力進行鑑識與隔離。SentinelOne 利用獨家取得的 Storyline 技術,全時自動關聯端點上所有的行程、檔案、網路與註冊表活動,將複雜的攻擊歷程串聯成直覺的視覺化故事線。當偵測到惡意行為時,系統能自動執行「一鍵修復 (Remediation)」與「回滾 (Rollback)」,將遭勒索加密的檔案或受駭系統自動還原至攻擊前的健康狀態,大幅縮短應變與復原時間。
產品特色及優勢
- 自主AI端點防護:不需依賴雲端連線即能在端點本地端(Edge)進行即時決策與阻斷,即使在離線狀態下也能自主防禦惡意攻擊。
- Storyline 自動關聯與一鍵還原:透過獨家 Storyline 技術自動串聯攻擊脈絡,支援惡意行為自動隔離與檔案一鍵還原/回滾,免去繁瑣的人工鑑識。
- 輕量化單一代理程式 (Agent):整合 NGAV、EDR、IoT 安全與端點管理於單一輕量級 Agent 中,降低系統資源消耗,維持使用者體驗。
- 豐富的自動化回應與整合:提供強大且開放的 API 與自動化腳本支援,能與各大 SIEM、SOAR 平台無縫協同,加速資安事件回應效率。
- 完整涵蓋多雲與混合環境:支援 Windows、macOS、Linux 以及 Kubernetes 等主流雲端容器環境,提供跨平台的全面資安可視性。
EDR及NGAV簡介
企業組織內的資訊安全過去將大量資源投注在網路閘道中,然而已有許多案例證實,這種方法難以防禦加密與新興APT攻擊,如:加密流量、合法掩護非法的注入式攻擊。面對駭客與勒索加密的威脅,需要強化PC、伺服器等端點,增加對於資安攻擊的能見度與應變能力。如同銀行金庫不再僅僅聘請守衛,於各出入口檢查進出身分;更需要在各個角落安裝監視器,密集監控銀行內,乃至於金庫內所有行為動向,一有風吹草動便立即反應並遏止非法行為。
次世代防毒 (Next-Generation Anti-Virus, NGAV) 就是防範病毒與惡意軟體最常見的手段。相較於傳統防毒軟體,NGAV除了使用特徵比對惡意軟體,更結合機器學習、AI等技術辨別非法的檔案,但監測端點中的異常程式行為(如資料大量加密與刪除等),NGAV並沒有偵測與辨識非法程序行為的能力。
端點偵測與應變防護(Endpoint Detection and Response, EDR),被視為實現NGAV偵測非法程式行為的最佳工具。在EDR系統中,能夠全時掌控各端點主機的即時動態、檔案狀態及執行中程式,自動阻斷異常行為,並保留相關跡證以完成後續事件調查。使管理者能大量且高效地管理所有端點發生的資安事件,能針對各端點做出即時應變措施。同時EDR也可以與監控中心(Security Operations Center, SOC) 之間協同縱深防禦,同時保護閘道及端點主機,讓專家可以在遠端即時做出事件調查與應變,徹底阻斷任何可能的駭客攻擊。