產品簡介
從攻擊者視角看見外部曝險,從發現風險走向持續管理
企業的數位資產持續擴張,官方網站、子網域、公開 IP、雲端服務、郵件系統、憑證、外部服務與第三方供應鏈,都可能在不知不覺中形成新的外部攻擊面。傳統以內部資產清冊為基礎的管理方式,往往難以及時掌握這些持續變動的曝險資產,也可能讓攻擊者看見企業自己尚未發現的風險。
資安眼 HorusEyes 是由中華資安國際提供的外部曝險管理服務,採用 Outside-In 非侵入式檢測方式,透過網際網路公開資訊與外部觀測資料,從攻擊者視角自動探勘企業對外資產、識別潛在曝險並持續監測風險。企業無須部署 Agent、無須改變既有網路架構,即可掌握外部可見的數位資產與安全狀態。
HorusEyes 以 External Attack Surface Management(EASM) 為基礎,透過八大外部曝險檢測模組建立完整可視性,並進一步朝 Continuous Threat Exposure Management(CTEM) 發展,將資產發現、風險識別、優先排序、修補追蹤與再驗證串成持續性的風險改善流程。
產品架構
HorusEyes 建議以「外部資產探索 → 外部曝險分析 → 風險治理 → 持續改善」四個層次呈現,而不是只呈現單次弱點掃描。
架構層 | 內容 |
External Assets 外部數位資產 | 自動探勘企業在 Internet 上可被觀測的 Domain、Subdomain、Public IP、Cloud Service、SSL/TLS Certificate、Email、Git/公開程式碼、Shadow IT 等外部資產,協助企業建立更完整的外部資產清冊。 |
Outside-In Discovery 外部視角探索 | 透過公開資訊、Internet 觀測資料與非侵入式探勘技術,從攻擊者角度檢視企業對外曝險狀態,無須部署 Agent,不影響企業內部網路與應用系統。檢測由臺灣本地發起,相關資料由本地團隊管理。 |
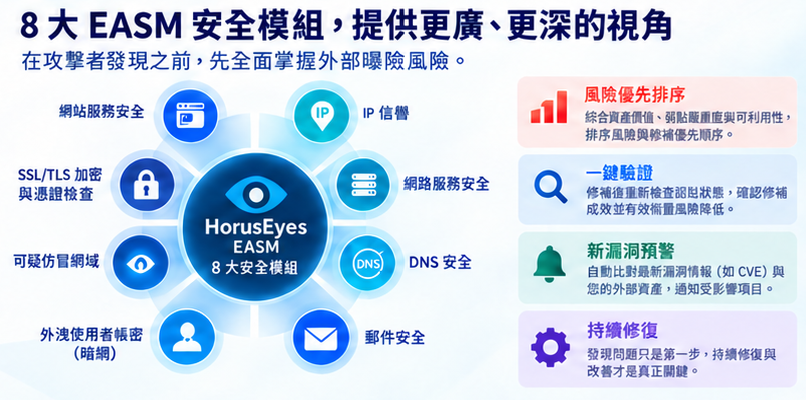
EASM 八大曝險檢測 | 持續檢視 網站服務安全、IP 信譽、網路服務安全、DNS 安全、郵件安全、使用者帳密/登入憑證外洩、可疑偽冒網域、SSL/TLS 加密與憑證安全,建立企業外部攻擊面的風險可視性。 |
CTEM 持續曝險管理 | 將發現的風險依資產價值、弱點嚴重度與可利用性進行優先排序,並透過新漏洞預警、處理追蹤、修補建議與重新驗證,讓曝險管理從「發現問題」延伸到「持續改善」。 |
Risk Governance 風險治理 | 透過 Ticket 管理、第三方風險管理及 AI 修補建議,協助企業建立從風險發現、責任指派、改善執行到修補驗證的管理流程。 |
Role-Based Reporting 角色導向報告 | 依使用角色提供不同層級資訊:CISO/高階主管掌握整體風險與改善成效;管理者掌握問題類型與修補進度;技術人員取得弱點、IP、Port、Credentials 與受影響資產等技術資訊。 |
產品特色及優勢
一、全域外部數位資產探勘,掌握未知攻擊面
HorusEyes 自動探勘企業在 Internet 上公開的網域、子網域、IP、雲端服務與其他對外資產,協助企業發現未列管或容易被忽略的外部資產。所有檢測由臺灣本地環境發起,兼顧對臺灣網路環境的觀測能力與資料管理需求。
二、非侵入式 Outside-In 檢測,不影響既有營運
所有資訊透過公開資料與非侵入式檢測技術取得,無須在企業內部部署 Agent,也不需要修改既有防火牆或資安政策,即可從攻擊者視角觀察企業對外曝險狀況。
三、八大外部曝險檢測,完整掌握攻擊面
新版 HorusEyes 將外部曝險檢測擴充為八大模組:
網站服務安全|IP 信譽|網路服務安全|DNS 安全|郵件安全|使用者帳密/登入憑證外洩|可疑偽冒網域|SSL/TLS 加密與憑證安全
四、風險優先排序,先處理真正重要的問題
HorusEyes 不只顯示弱點數量,而是綜合考量 資產價值、弱點嚴重度及攻擊可利用性,協助企業判斷改善優先順序,讓有限的資安與維運資源優先投入真正具有威脅性的曝險項目。
五、新漏洞預警與一鍵再驗證,縮短曝險時間
當新的重大漏洞出現時,可將漏洞情資與企業外部資產進行比對,協助快速掌握可能受影響的資產;完成修補後,可重新驗證曝險狀態,確認改善措施是否真正有效,形成持續改善閉環。
六、從發現到修補,建立可追蹤的曝險治理流程
新版 HorusEyes 透過 Ticket 管理系統,記錄問題負責人、處理進度、修補狀態與重新驗證結果,讓管理者能清楚掌握每一項曝險從發現到改善的完整生命週期。
七、延伸第三方與供應鏈風險管理
除企業自身資產外,可進一步評估集團企業、子公司、合作夥伴或第三方供應商的外部資安曝險,透過風險評分、弱點監測與異常狀況掌握供應鏈安全狀態,降低第三方成為攻擊入口的風險。
八、AI 修補建議,把技術問題轉成可執行行動
依弱點類型、系統環境與曝險狀況,將複雜的技術資訊轉換為較容易理解的風險說明及建議處置步驟,協助管理與技術團隊更快速理解問題並採取改善措施。
九、角色導向報告,讓不同角色看到真正需要的資訊
HorusEyes 依角色提供不同資訊深度:CISO 與高階主管可掌握整體風險分數、重大曝險與改善成果;管理者可掌握問題分類、修補清單與高風險資產;技術人員則可深入查看網站、IP、Port、Credentials、弱點與修補狀態。
產品規格
項目 | 內容 |
產品名稱 | 資安眼 HorusEyes 外部曝險管理服務 |
服務型態 | SaaS 雲端服務,隨選即用 |
服務週期 | 年度訂閱制 |
主要定位 | External Attack Surface Management(EASM)+ Continuous Threat Exposure Management(CTEM) |
檢測方式 | Outside-In 非侵入式外部檢測,無須部署 Agent |
標準檢測範圍 | 5 Domains |
外部資產探索 | Domain、Subdomain、Public IP、Cloud Service、SSL/TLS Certificate、Email、Git/公開程式碼、Shadow IT 等 |
EASM 檢測項目 | 8 大模組:網站服務安全、IP 信譽、網路服務安全、DNS 安全、郵件安全、使用者帳密/登入憑證外洩、可疑偽冒網域、SSL/TLS 加密與憑證安全 |
風險管理 | 資產風險評分、弱點與外部曝險識別、風險優先排序、改善追蹤 |
持續驗證 | 新漏洞預警、修補後重新驗證/一鍵驗證 |
治理功能 | Ticket 管理、第三方風險管理、AI 修補建議 |
報告類型 | CISO/高階主管、管理者、技術人員角色導向報告 |
平台語言 | 繁體中文/英文/日文語系 |
報告交付 | 檢測結果報告,現行規格預設每週掃描提供,並含中/英/日 語系內容生成報告 |
檢測來源 | 臺灣本地發起之外部檢測與資料分析 |